


Hukuk Departmanında Yapay Zeka Kullanmak Güvenli mi?
Kişisel Verileri Koruma Kurumu’nun İş Yerlerinde Üretken Yapay Zeka Araçlarının Kullanımı dokümanına göre, çalışanların kurumsal kontrol dışında kullandığı üretken yapay zeka araçlarıyla iç yazışmalar, müşterilere ilişkin bilgiler ve kamuya açık olmayan kurumsal veriler paylaşılabilmektedir. Kişisel Verileri Koruma Kurumu, bu durumun veri ihlali, ticari sırların açığa çıkması ve kurumsal itibar kaybı gibi riskler doğurabileceğini belirtir [7]. Doküman, sağlık verileri, finansal bilgiler ve hukuki süreçlere ilişkin bilgiler söz konusu olduğunda daha temkinli bir yaklaşım benimsenmesi gerektiğini de vurgular [7].
Bankalar için bu riske sektörel düzenlemeler eklenir: birincil ve ikincil bilgi sistemlerinin yurt içinde bulundurulması zorunludur [1].
Bu yazıda şu soruları mevzuat ve uluslararası standartlar üzerinden ele alıyoruz: Belgeler nerede işleniyor? Kim erişebiliyor? Yapay zeka modeli kurumun verisiyle eğitiliyor mu? Bu durum denetimde nasıl gösterilir?
On-Premise Ne Demek, On-Prem Yapay Zeka Nedir?
On-premise (on-prem, kurum içi) kurulum, yazılımın kurumun kendi sunucularında çalıştırılmasıdır. Safahat.AI bulut ve on-premise olmak üzere iki kurulum seçeneği sunar; on-premise kurulumda veriler kurumun kendi sunucusunda kalır.
On-Premise Yapay Zeka Banka Denetiminde Neden Önemli?
Bankacılıkta bilgi sistemlerinin denetlenebilir olması bir mevzuat yükümlülüğüdür:
- Bankaların dış hizmet sözleşmeleri; sağlayıcının BDDK tarafından talep edilen her türlü bilgi ve belgeyi zamanında ve doğru olarak vermekle yükümlü olduğuna ve banka ile bağımsız denetçisinin sağlayıcıdan bilgi ve belge talep edebileceğine ilişkin hükümler içermek zorundadır [1].
- Bankanın bilgi sistemleri iç denetimi, dış hizmet sağlayıcılar nezdindeki bilgi sistemleri faaliyetlerini de kapsar [1].
Kurum içi kurulumda yazılım ve veri kurumun kendi sunucularında bulunduğundan, denetimde istenen bilgi ve belgeler dış bir sağlayıcıdan talep edilmeden kurumun kendi sistemlerinden sağlanabilir.
Bankalarda Hukuk Yapay Zekası Kullanımı: BDDK Düzenlemeleri
BDDK’nın Bankaların Bilgi Sistemleri ve Elektronik Bankacılık Hizmetleri Hakkında Yönetmeliği’nin (RG 15.03.2020/31069) 25. maddesi, bankaların birincil ve ikincil sistemlerini yurt içinde bulundurmasını zorunlu tutar; birincil sistemlerin her türlü yedeği de ikincil sistem sayılır [1]. Yönetmeliğin 28. maddesi, birincil sistemlerin tamamen devre dışı kaldığı felaket senaryolarında dahi bankanın en geç 24 saat içinde faaliyetlerini yeniden sürdürebilmesini esas alır [1].
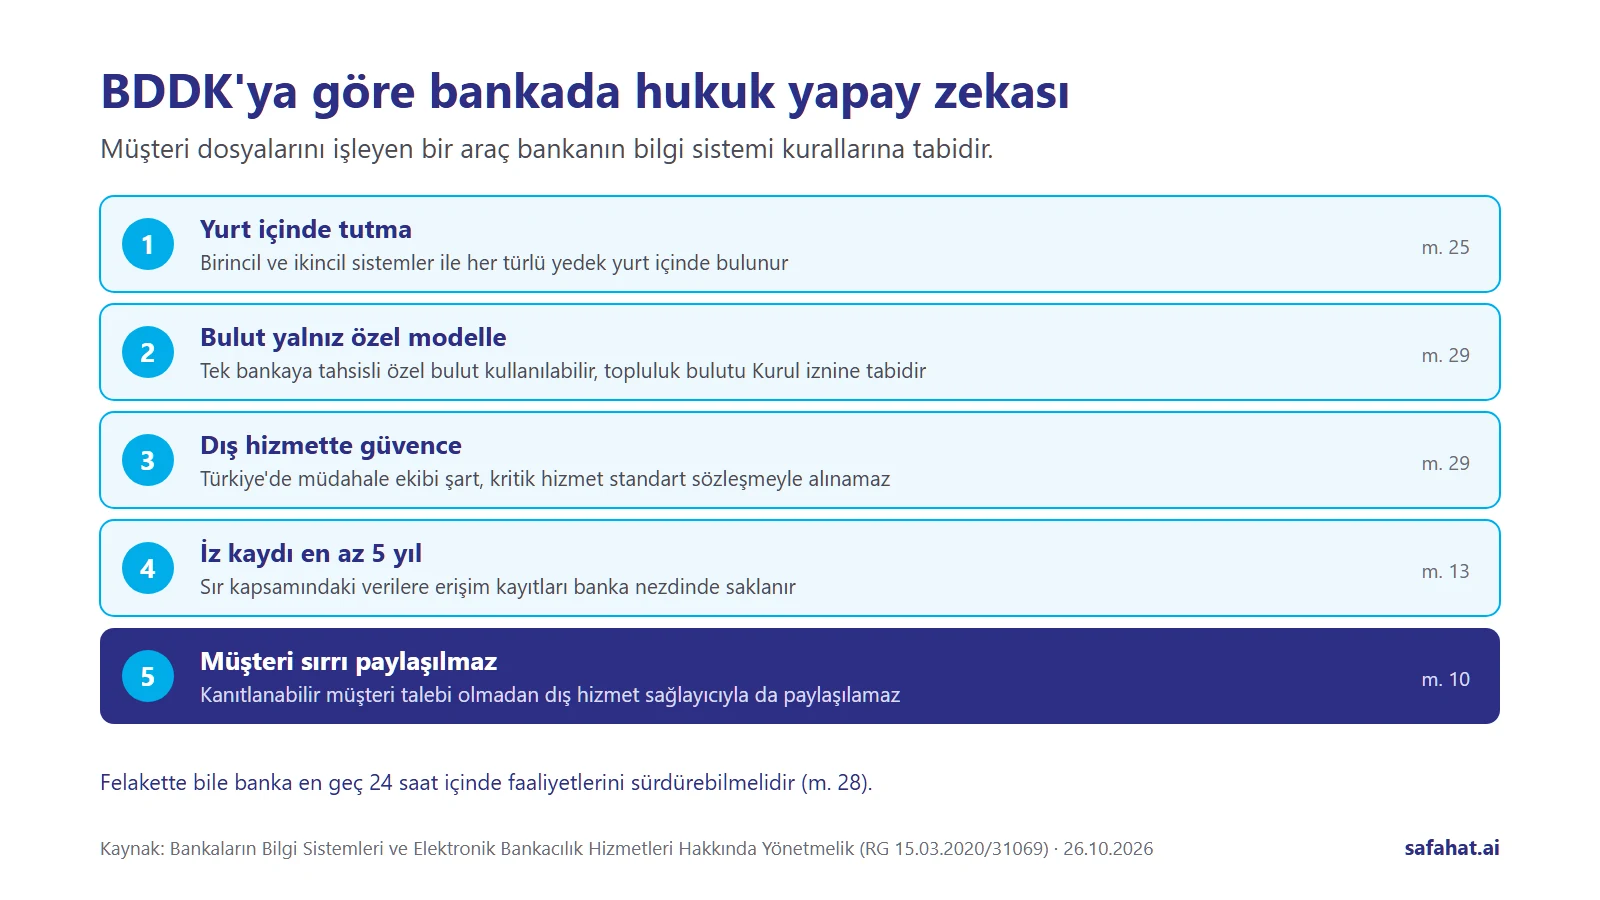
Yurt içinde bulundurma zorunluluğu dışarıdan alınan hizmetleri de kapsar: birincil veya ikincil sistemlerle ilgili bir hizmet ya da bulut hizmeti alındığında, sağlayıcının sistemleri ve yedekleri de yurt içinde olmalıdır [1]. Aynı Yönetmeliğe göre üzerinden iş süreci yürütülen ya da sır kapsamındaki verileri işleyen bir sistem birincil sistem kapsamı dışında tutulamaz [1]. Bu nedenle müşteri dosyalarını işleyen bir hukuk yapay zekası da bu kurallar çerçevesinde değerlendirilir.
BDDK’ya Göre Bankalarda Bulut Hizmeti Kullanım Şartları
Birincil veya ikincil sistemler için bulut hizmeti, tek bir bankaya tahsis edilmiş donanım ve yazılım kaynakları üzerinden özel bulut modeliyle alınabilir; yalnızca BDDK denetimine tabi kuruluşlara tahsis edilen topluluk bulutu modeli ise Bankacılık Düzenleme ve Denetleme Kurulu’nun iznine tabidir [1]. Bilgi Sistemleri Yönetmeliği’nin dış hizmet alımına ilişkin 29. maddesi ayrıca şunları öngörür [1]:
- Kritik bilgi sistemleri ve güvenlik kapsamında hizmet veren sağlayıcıların Türkiye’de müdahale ekiplerinin bulunması şarttır.
- Banka, sözleşmede bulunması gereken yükümlülükleri uygulatma imkânı olmayan standart sözleşmelerle kritik servis ve hizmet edinemez.
- Banka verilerinin sağlayıcıya aktarılması gerekiyorsa, sağlayıcının güvenlik prensip ve uygulamalarının en az bankanın uyguladığı düzeyde olması için gerekli tedbirler alınır.
Bankacılıkta İz Kaydı Yükümlülüğü
BDDK’nın Bilgi Sistemleri Yönetmeliği’ne göre iz kayıt mekanizması, yaşanan bilgi güvenliği olaylarının sonradan incelenmesine ve bunlar hakkında güvenilir delil elde edilmesine imkân tanıyacak nitelikte olmalıdır [1]. Sır kapsamındaki verilere erişilmesine, bunların sorgulanmasına veya görüntülenmesine ilişkin iz kayıtları en az beş yıl banka nezdinde saklanır; dış hizmet sağlayıcıların tuttuğu iz kayıtlarının da bankanın standartlarına uygun ve banka tarafından erişilebilir olması gerekir [1].
Müşteri Sırrı Nedir ve Yapay Zeka Kullanımını Nasıl Etkiler?
Sır Niteliğindeki Bilgilerin Paylaşılması Hakkında Yönetmelik’e göre, bankacılık faaliyetleri kapsamında müşteri ilişkisi kurulduktan sonra oluşan gerçek ve tüzel kişi verileri müşteri sırrıdır [2]. Bilgi Sistemleri Yönetmeliği’ne göre banka, faaliyetleri sırasında ve her türlü dış hizmet alımında edindiği müşteri sırrını, müşterinin kanıtlanabilir talebi olmadan ve Bankacılık Kanunu’ndaki istisnalar dışında üçüncü kişilerle paylaşamaz [1]. Hukuk departmanının kullandığı yapay zeka aracı dış hizmet olarak alınıyorsa, bu sınırlama o hizmet için de geçerlidir.
Bankalar İçin Hukuk Yapay Zekası: Safahat.AI
Safahat.AI, hizmet verdiği yapılar arasında finans ve bankacılık kuruluşlarını sayar. Sistem kurumun kendi sunucularına ya da Safahat.AI’ın SaaS ortamına kurulabilir. Banka hukuk departmanlarına yönelik başlıca özellikler şunlardır:
- UYAP ile entegre dosya yönetimi: UYAP’taki dosya ve evraklar veri girişi gerektirmeden platforma aktarılır ve düzenli olarak güncellenir. Hukuk ekipleri dosyaların güncel durumunu tek bir platform üzerinden takip edebilir.
- Uyuşmazlık bazında bütünleşik dosya görünümü: Aynı uyuşmazlığa ait farklı yargı aşamalarındaki dosyalar ilişkilendirilerek bir arada sunulur; sürecin tamamı tek bir kayıt üzerinden izlenebilir.
- Dosya özetleri ve iş önceliklendirme: Dosyalar yapay zeka desteğiyle özetlenir ve bulundukları aşamaya göre sınıflandırılır. Yüksek dosya hacmine sahip ekiplerde yapılması gereken işlerin belirlenmesi ve önceliklendirilmesi kolaylaşır.
- İcra süreçlerinde otomatik kontrol: Tebligat, süre ve kesinleşme gibi kritik aşamalar sistem tarafından izlenir; dikkat gerektiren durumlar ilgili avukata bildirilir. Böylece takip süreçlerinin düzenli yürütülmesi desteklenir.
- Haciz ve varlık takibi: Takibe konu varlıkların haciz durumu ve sıralaması bütünleşik olarak izlenir; gerekli talepler aynı platform üzerinden oluşturulabilir.
- Maaş haczi ve banka sorgusu yönetimi: İşveren ve banka yazışmalarının sonuçları sistemde derlenir; tamamlanmamış işlemler görünür hâle gelir.
- Toplu sözleşme analizi: Sözleşme portföyü tek bir arşivde toplanır ve tüm sözleşmeler ortak sorular üzerinden analiz edilebilir. Sözleşmelerin geçerlilik, süre ve yükümlülük takibi kolaylaşır.
- Kuruma özel sözleşme kuralları: Kurumun kendi sözleşme kuralları en başta tanımlanır; sistem inceleme ve hazırlık süreçlerini bu kurallar doğrultusunda yürütür. Karşı tarafın revizyonları izlenebilir biçimde sunulur.
- Tebligat ve görev yönetimi: UETS tebligatları otomatik olarak özetlenir ve görev olarak sisteme işlenir; birden fazla KEP hesabı tek platformda yönetilebilir.
- Masraf ve cari hesap takibi: Dosya masrafları ve cari hesap hareketleri merkezi olarak izlenir; Barokart işlemleri entegre edilebilir. Bu yapı dönemsel masraf raporlamasını kolaylaştırır.
- Bağımsız denetim ve avukat mektubu hazırlığı: Denetim dönemlerinde talep edilen raporlar, kurumun kendi şablonları kullanılarak hazırlanabilir.
- Esnek kullanıcı yapısı: Kullanıcı sayısında sınır bulunmaz; lisanslama kullanıcı bazlı değildir.
Yapay Zeka KVKK’ya Uygun mu? Bilinmesi Gerekenler
6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) açısından iki konu öne çıkar: kişisel verilerin yurt dışına aktarılması ve veri güvenliğine ilişkin yükümlülükler [3][5].
Yapay Zekaya Yüklenen Veriler Yurt Dışına Aktarılıyor mu? (KVKK Madde 9)
KVKK’nın 9. maddesinde 7499 sayılı Kanunla yapılan ve 1 Haziran 2024’te yürürlüğe giren değişiklikle, kişisel verilerin yurt dışına aktarımında aşamalı bir rejim kurulmuştur [3]:
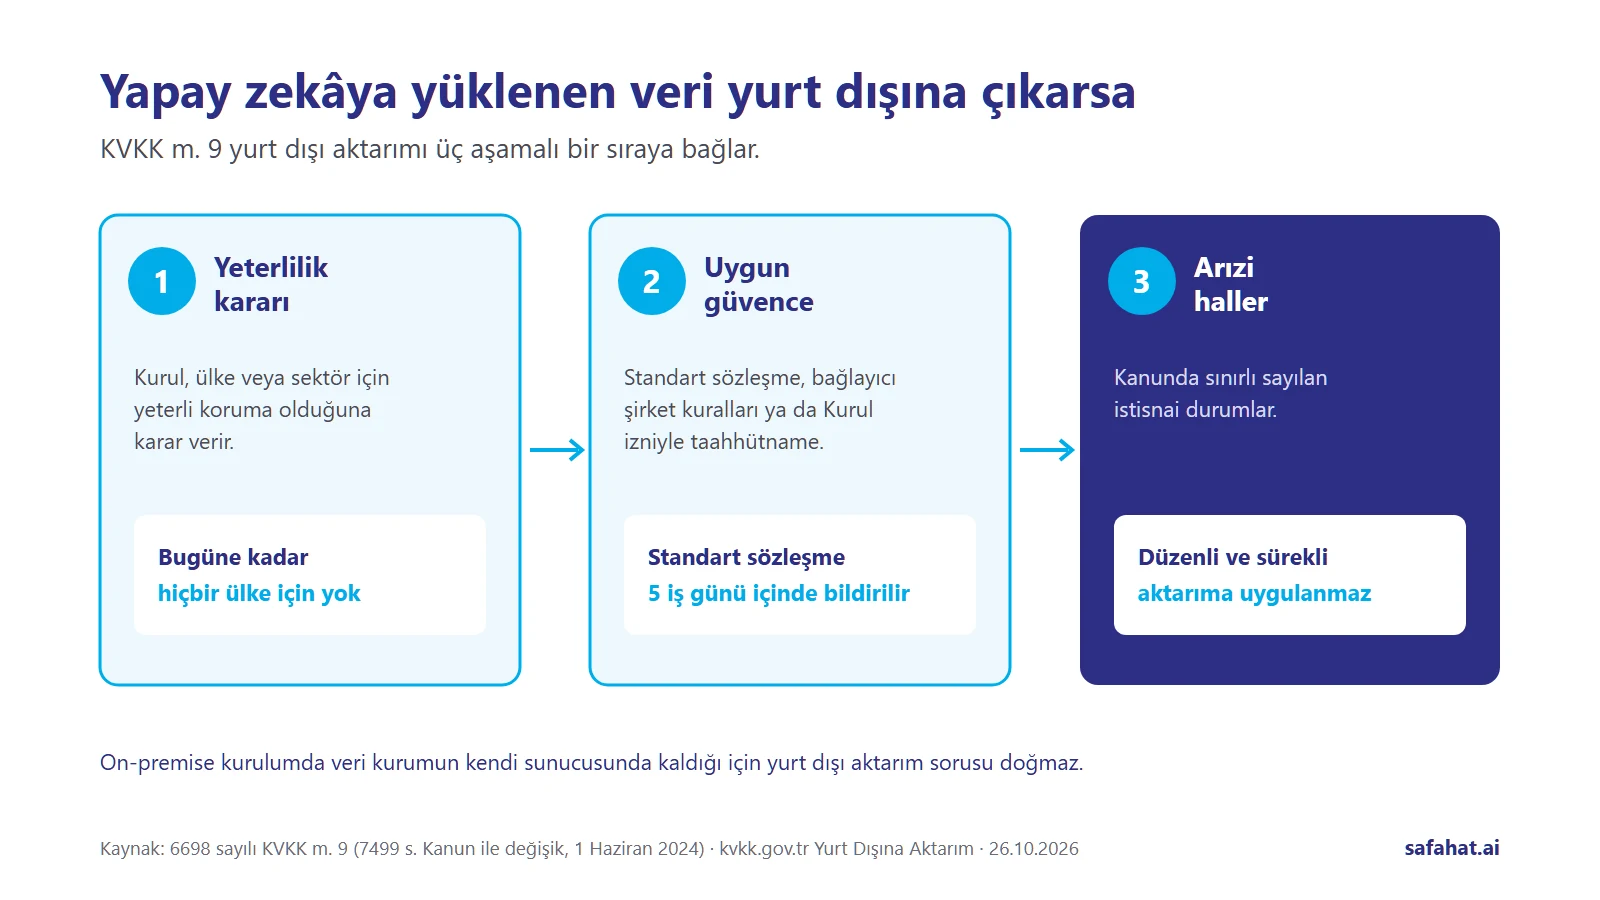
- Aktarım yapılacak ülke, ülkedeki sektör veya uluslararası kuruluş hakkında yeterlilik kararı bulunması,
- Yeterlilik kararı yoksa standart sözleşme, bağlayıcı şirket kuralları veya Kişisel Verileri Koruma Kurulu izniyle taahhütname gibi uygun güvencelerden birinin sağlanması,
- Bunlar da yoksa Kanunda sınırlı olarak sayılan arızi hallerden birinin bulunması.
Kişisel Verileri Koruma Kurumu’nun resmi sayfasına göre Kişisel Verileri Koruma Kurulu, yeterli korumanın bulunduğu ülkeler konusunda henüz bir belirleme yapmamıştır. Arızi haller ise yalnızca arızi, düzenli olmayan ve süreklilik göstermeyen aktarımlar için geçerlidir [3]. Standart sözleşme imzalanmışsa, imzadan itibaren beş iş günü içinde Kişisel Verileri Koruma Kurumu’na bildirilmesi gerekir [4].
KVKK Madde 12: Veri Güvenliği Yükümlülükleri
KVKK’nın 12. maddesine göre veri sorumlusu, kişisel verilerin hukuka aykırı işlenmesini ve bunlara hukuka aykırı erişilmesini önlemek ve verilerin muhafazasını sağlamak için gerekli her türlü teknik ve idari tedbiri almak zorundadır [5]. Kişisel veriler veri sorumlusu adına başka bir kişi tarafından işleniyorsa, veri sorumlusu tedbirlerin alınması konusunda bu kişiyle birlikte müştereken sorumludur [5]. İşlenen kişisel verilerin kanuni olmayan yollarla başkaları tarafından elde edilmesi hâlinde veri sorumlusu durumu en kısa sürede ilgilisine ve Kişisel Verileri Koruma Kurulu’na bildirir [5].
KVKK Üretken Yapay Zeka Rehberi: Çalışanların Yapay Zeka Kullanımı
Kişisel Verileri Koruma Kurumu, Kasım 2025’te Üretken Yapay Zeka ve Kişisel Verilerin Korunması Rehberi’ni (15 Soruda) yayımlamıştır; rehber, bu sistemler aracılığıyla gerçekleştirilen kişisel veri işleme faaliyetlerini 6698 sayılı Kanun çerçevesinde değerlendirir [8].
Kişisel Verileri Koruma Kurumu’nun 5 Mart 2026’da duyurduğu İş Yerlerinde Üretken Yapay Zeka Araçlarının Kullanımı dokümanında ise şu tespitler yer alır [6][7]:
- Üretken yapay zeka araçlarının kurum veya kuruluşun bilgisi, onayı veya kurumsal kontrolü dışında çalışanlar tarafından kullanılması "gölge yapay zeka" olarak tanımlanır.
- Üçüncü taraflarca sunulan ve kamuya açık olarak erişilebilen araçlarla paylaşılan bilgilerin bazı durumlarda model geliştirme veya iyileştirme süreçlerinde kullanılabileceği belirtilir.
- Araçların tamamen yasaklanmasına dayalı yaklaşımların gerçekçi sonuç doğurmayacağı ve kontrol dışı kullanımı teşvik edebileceği değerlendirilir.
- Çalışanların yalnızca kuruluş tarafından belirlenen ve kullanım koşulları tanımlanmış araçlara erişmesini sağlayan yaklaşımların kontrol dışı kullanımı azaltabileceği, rol temelli erişimin ve çıktıların insan denetiminden geçirilmesinin önemli olduğu belirtilir.
- Araçlarla etkileşimde mümkün olduğunca anonimleştirilmiş, genelleştirilmiş ve soyut ifadelerin tercih edilmesi önerilir.
ISO 27001 ve ISO 42001 Nedir?
ISO/IEC 27001, bilgi güvenliği yönetim sisteminin kurulması, uygulanması, sürdürülmesi ve sürekli iyileştirilmesi için gereklilikleri belirleyen uluslararası standarttır; bilgi güvenliği risklerinin değerlendirilmesine ve ele alınmasına ilişkin gereklilikleri de içerir [10]. ISO/IEC 42001 ise benzer gereklilikleri yapay zeka yönetim sistemi için belirler [11].
ISO 27001 Bilgi Güvenliği Standardı Neden Önemli?
ISO’ya göre ISO/IEC 27001, bilgi güvenliği yönetim sistemleri için dünyanın en bilinen standardıdır. Standardın gerekliliklerini karşılayan bir yönetim sistemi, bilginin gizliliğini, bütünlüğünü ve erişilebilirliğini risk yönetimiyle korur ve ilgili taraflara risklerin yeterli biçimde yönetildiği konusunda güven verir [9]. Güncel sürüm ISO/IEC 27001:2022’dir; standarda uygunluk iddia eden bir kuruluş 4 ile 10. maddelerdeki gerekliliklerden hiçbirini kapsam dışı bırakamaz [10].
ISO 42001 Yapay Zeka Yönetim Sistemi Nedir?
ISO/IEC 42001, Aralık 2023’te yayımlanan ve yapay zeka tabanlı ürün veya hizmet sunan ya da kullanan kuruluşlar için hazırlanan dünyanın ilk yapay zeka yönetim sistemi standardıdır [11][12]. Etik, şeffaflık ve sürekli öğrenme gibi yapay zekaya özgü konuları ele alır ve risklerle fırsatların yapılandırılmış biçimde yönetilmesini sağlar [12].
Safahat.AI Kurulum Seçenekleri: On-Premise ve Bulut
Safahat.AI’da kurulum modeli kurumla birlikte belirlenir. İki modelin farkları şöyledir:
| Kendi sunucunuzda | Bulut | |
|---|---|---|
| Kimler için | Büyük şirketler ve büyük hukuk büroları | Tek avukattan büyük ekiplere |
| Çalışma ortamı | Kurumunuzun kendi sunucuları | Safahat bulutu; 5+ avukata isteğe bağlı özel ortam |
| Belgeler ve sorgular | Kurumunuzun içinde kalır | Şifreli bağlantıyla işlenir, model eğitiminde kullanılmaz |
| Kimlik yönetimi | LDAP – Active Directory – SAML SSO | E-posta ile giriş; 5+ avukatta SAML SSO |
| Başlangıç | Keşiften canlıya 4–8 hafta | Aynı gün |
| Fiyat | Teklif usulü, kurum lisansı | Planlar ve fiyatlar |
Safahat.AI Veri Güvenliği
Safahat.AI’da yer alan güvenlik bilgileri şunlardır:
- Müvekkil ve dava verileri, ISO 27001 standardına sahip yüksek güvenlikli veri merkezlerinde saklanır.
- Platform izole ve kuruma özel güvenli bulut alanlarında çalışır; yüklenen dokümanlar, sözleşmeler ve müvekkil bilgileri genel yapay zeka modellerini eğitmek için kullanılmaz.
- Veriler AES-256 ile uçtan uca şifrelenir, düzenli sızma testleri yapılır ve veriler düzenli olarak otomatik yedeklenir.
- Rol tabanlı yetkilendirme ile hangi avukatın veya personelin hangi dosyalara erişebileceği ayrıntılı olarak kısıtlanabilir.
- Platform mimarisi KVKK ve avukatlık sır saklama yükümlülükleri gözetilerek tasarlanmıştır.
- Olağan dışı erişim denemesi algılandığında IT yöneticilerine anlık bildirim iletilir; erişim logları raporlanır.
- 7/24 destek sunulur.
UYAP Entegrasyonlu Yapay Zeka Güvenli mi?
Bir hukuk yapay zekasının UYAP verisine erişimi, mimari açıdan iki farklı biçimde kurgulanabilir: platformun UYAP ile doğrudan entegre olması ya da veriye araya yerleştirilen bir tarayıcı katmanı üzerinden erişilmesi. Bu tercih, verinin kaç farklı bileşenden geçtiğini ve dolayısıyla kurumun güvenliğini sağlamak zorunda olduğu bileşen sayısını belirler. Safahat.ai arada başka tarayıcı kullanmadan doğrudan entegrasyon ile çalışır.
UYAP Verisi Neden Yüksek Koruma Gerektirir?
UYAP, yargı hizmetlerinin elektronik ortamda yürütüldüğü ulusal yargı bilişim sistemidir. Adalet Bakanı’nın Ağustos 2025’te paylaştığı verilere göre sistemin avukat portalı 209 bin kullanıcıya ulaşmıştır ve UYAP, 2007’den bu yana 59 kurum ve kuruluşla 196 entegrasyon gerçekleştirmiştir [13]. Hukuk departmanlarının UYAP’tan aldığı dosya ve evraklar, bankacılıkta müşteri sırrı [2], tüm sektörlerde ise kişisel veri niteliği taşıyabilir.
Tarayıcı Tabanlı UYAP Erişiminin Güvenlik Riskleri
Kişisel Verileri Koruma Kurumu’na göre kurumsal kontrol dışındaki araçlar; güvenli olmayan uygulama programlama arayüzleri, kişisel cihazlar veya yönetilmeyen entegrasyonlar aracılığıyla kurumların saldırıya açık alanını genişletebilir. Bu durum zararlı yazılımlara maruz kalma, yetkisiz erişim ve veri kaybı risklerini artırır [7].
BDDK düzenlemesi bu riski somut kontrollere bağlar. Bankalar sistemlerinde yalnızca ihtiyaç duyulan uygulamaların bulunmasını sağlayan bir beyaz liste uygular, katmanlı güvenlik mimarisini esas alır ve iç ağdan dış ağa akan trafiği sır kapsamındaki verilerin sızmasını engelleyecek şekilde kontrol eder [1]. Veri akışına yerleştirilen bir tarayıcı katmanı, bu kontrollerin kapsamına alınması gereken ilave bir bileşendir.
Bankalarda iz kayıtları; kaydı oluşturan sistemi, yapılan işlemi ve ilgili tekil kullanıcıyı göstermelidir [1]. Bir hukuk yapay zekasının UYAP’tan veri aldığı her işlemin de bu şekilde kaydedilmesi, verinin hangi yoldan ve kim adına alındığının denetimde gösterilebilmesini sağlar.
Safahat.AI UYAP Entegrasyonu Nasıl Çalışır?
Safahat.AI, UYAP ile tam entegre çalışır; UYAP’taki dosyalar ve evraklar manuel giriş yapılmadan platforma aktarılır ve sürekli güncel tutulur. Safahat.AI’da UYAP entegrasyonu, Adalet Bakanlığı bilgi işlem standartlarına ve siber güvenlik protokollerine uygun köprülerle kurulur. Entegrasyon e-imzayla yetkilendirilir; hangi vekillerin dosyalarının kapsama alınacağı, hangi dosya türlerinin izleneceği ve senkronizasyon sıklığı bu aşamada belirlenir. Hiçbir belge kullanıcının onayı olmadan gönderilmez; gönderim UYAP veya KEP üzerinden yapılır.
Safahat.AI, UYAP verisini araya bir tarayıcı katmanı yerleştirmeden, doğrudan entegrasyon yoluyla alır. On-premise kurulumda UYAP’tan alınan veri de kurumun kendi sunucusunda kalır.
Hukuk Yapay Zekası Seçerken Sorulması Gereken 8 Soru
Bir hukuk yapay zekası tedarikçisini değerlendirirken verinin nerede ve nasıl işlendiği, kimin erişebildiği ve bunun denetimde nasıl gösterileceği netleştirilmelidir. Bunun için sorulması gereken temel sorular şunlardır:
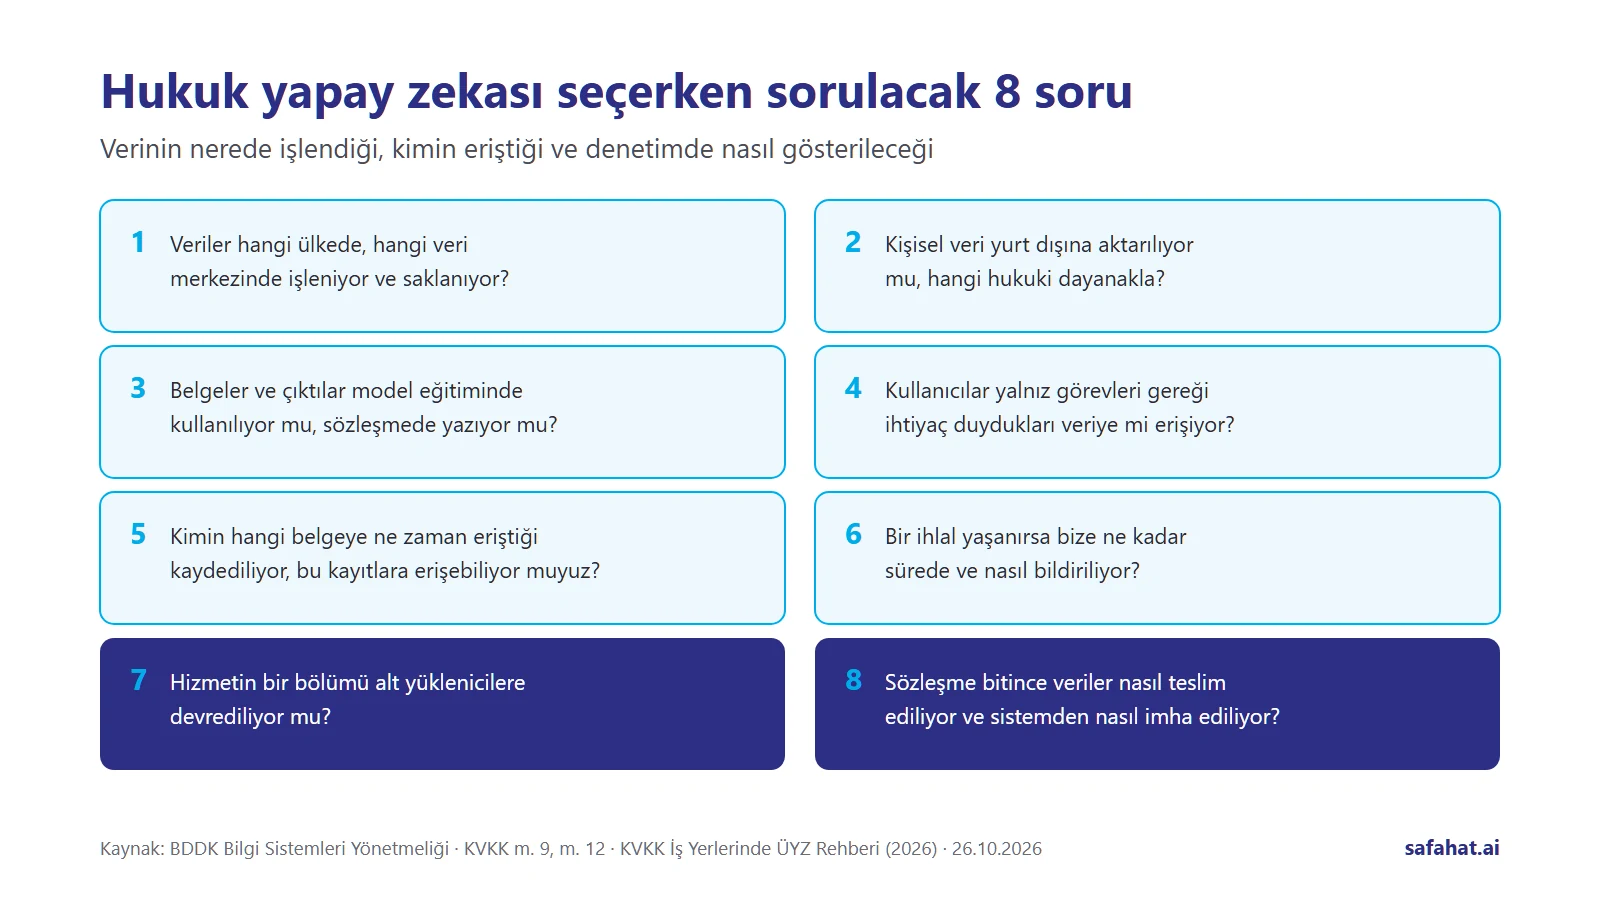
- Verilerimiz hangi ülkede, hangi veri merkezinde işleniyor ve saklanıyor? Bankalar için birincil ve ikincil sistemlerin yurt içinde bulundurulması zorunludur [1].
- Kişisel veriler yurt dışına aktarılıyor mu, aktarılıyorsa hangi hukuki dayanakla? Yurt dışı aktarım KVKK’nın 9. maddesindeki aşamalı rejime tabidir [3].
- Belgelerimiz, sorgularımız ve üretilen çıktılar yapay zeka modellerinin eğitiminde veya geliştirilmesinde kullanılıyor mu? Bu konunun sözleşmede nasıl güvence altına alındığı da sorulmalıdır [7].
- Kullanıcılar yalnızca görevleri gereği ihtiyaç duydukları verilere erişebiliyor mu? Rol bazlı yetkilendirme bankacılık düzenlemelerinde aranır [1].
- Kimin hangi belgeye ne zaman eriştiği kayıt altına alınıyor ve bu kayıtlara kurum olarak erişebiliyor muyuz? İz kayıtları denetimde temel kanıttır [1].
- Bir güvenlik ihlali veya veri sızıntısı yaşanırsa bize ne kadar sürede ve nasıl bildiriliyor? [1][5]
- Hizmetin herhangi bir bölümü alt yüklenicilere devrediliyor mu? [1]
- Sözleşme sona erdiğinde verilerimiz bize nasıl teslim ediliyor ve sistemden nasıl imha ediliyor? [1]
Bankalar İçin Hukuk Yapay Zekası Hakkında Sık Sorulan Sorular
Bankalar bulut tabanlı hukuk yapay zekası kullanabilir mi? BDDK düzenlemesi bulut kullanımını yasaklamaz. Ancak birincil veya ikincil sistemler kapsamındaki bir faaliyet için bulut hizmeti alınırsa, sağlayıcının sistemleri ve yedekleri yurt içinde bulundurulur ve hizmet tek bir bankaya tahsis edilmiş kaynaklarla özel bulut modeliyle alınır; topluluk bulutu Bankacılık Düzenleme ve Denetleme Kurulu’nun iznine tabidir [1].
Kişisel Verileri Koruma Kurulu’nun yeterlilik kararı verdiği bir ülke var mı? Hayır. Kişisel Verileri Koruma Kurumu’nun resmi sayfasına göre Kişisel Verileri Koruma Kurulu, yeterli korumanın bulunduğu ülkeler konusunda henüz bir belirleme yapmamıştır [3].
Kişisel Verileri Koruma Kurumu yapay zekanın yasaklanmasını öneriyor mu? Hayır. Kişisel Verileri Koruma Kurumu’na göre tamamen yasaklayıcı yaklaşımlar gerçekçi sonuç doğurmaz ve kontrol dışı kullanımı teşvik edebilir; bunun yerine kurumsal politika, kuruluş tarafından belirlenmiş araçlar ve farkındalık temelli bir yaklaşım önerir [7].
Sonuç: Bankalar İçin Güvenli Hukuk Yapay Zekası
Bankalar için hukuk yapay zekası seçimi aynı zamanda bir uyum kararıdır. BDDK düzenlemeleri birincil ve ikincil sistemlerin yurt içinde bulundurulmasını zorunlu tutar [1]. KVKK, kişisel verilerin yurt dışına aktarımını aşamalı bir rejime bağlar [3]. Kişisel Verileri Koruma Kurumu ise yapay zekanın yasaklanması yerine kuruluş tarafından belirlenmiş araçların kullanılmasını önerir [7].
Safahat.AI bu ihtiyaçlar için bulut ve kurum içi kurulum seçeneklerini sunar; kurum içi kurulumda veriler kurumun kendi sunucusunda kalır.
Kaynakça
- Bankacılık Düzenleme ve Denetleme Kurumu, Bankaların Bilgi Sistemleri ve Elektronik Bankacılık Hizmetleri Hakkında Yönetmelik (RG 15.03.2020/31069), konsolide metin: https://www.lexpera.com.tr/mevzuat/yonetmelikler/bankalarin-bilgi-sistemleri-ve-elektronik-bankacilik-hizmetleri-hakkinda-yonetmelik
- Bankacılık Düzenleme ve Denetleme Kurumu, Sır Niteliğindeki Bilgilerin Paylaşılması Hakkında Yönetmelik: https://www.lexpera.com.tr/mevzuat/yonetmelikler/sir-niteligindeki-bilgilerin-paylasilmasi-hakkinda-yonetmelik
- Kişisel Verileri Koruma Kurumu, Yurt Dışına Aktarım: https://www.kvkk.gov.tr/Icerik/2053/Yurtdisina-Aktarim
- Kişisel Verileri Koruma Kurumu, Standart Sözleşme Bildirim Modülü Hakkında Kamuoyu Duyurusu: https://www.kvkk.gov.tr/Icerik/8043/Standart-Sozlesme-Bildirim-Modulu-Hakkinda-Kamuoyu-Duyurusu
- Kişisel Verileri Koruma Kurumu, Veri Güvenliğine İlişkin Yükümlülükler: https://www.kvkk.gov.tr/Icerik/2040/Veri-Guvenligine-Iliskin-Yukumlulukler
- Kişisel Verileri Koruma Kurumu, İş Yerlerinde Üretken Yapay Zeka Araçlarının Kullanımı (duyuru, 5 Mart 2026): https://www.kvkk.gov.tr/Icerik/8674/is-yerlerinde-uretken-yapay-zeka-araclarinin-kullanimi
- Kişisel Verileri Koruma Kurumu, İş Yerlerinde Üretken Yapay Zeka Araçlarının Kullanımı (doküman, Şubat 2026): https://www.kvkk.gov.tr/SharedFolderServer/CMSFiles/MTY5YTdkNjdjNzJlMjM.pdf
- Kişisel Verileri Koruma Kurumu, Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi (15 Soruda), Yayın No: 113, Kasım 2025: https://www.kvkk.gov.tr/SharedFolderServer/CMSFiles/MTY5MjNmNmIwZWY3YTE.pdf
- International Organization for Standardization, ISO/IEC 27001: https://www.iso.org/standard/27001
- International Electrotechnical Commission, ISO/IEC 27001:2022: https://webstore.iec.ch/publication/79694
- International Organization for Standardization, ISO/IEC 42001: https://www.iso.org/standard/42001
- International Electrotechnical Commission, ISO/IEC 42001:2023: https://webstore.iec.ch/publication/9057
- Memurlar.net, “UYAP sistemiyle bugüne kadar 196 entegrasyon gerçekleştirildi” (Adalet Bakanı Yılmaz Tunç’un açıklaması, 31 Ağustos 2025): https://www.memurlar.net/haber/1144935/uyap-sistemiyle-bugune-kadar-196-entegrasyon-gerceklestirildi.html